Вирус CLOSEDQUORUM использует ИИ для управления действиями после взлома Windows
Кибербезопасность Cisco Talos выявила вирус CLOSEDQUORUM, который, после компрометации Windows, обращается за инструкциями к ИИ. Это первый зафиксированный случай подобного подхода к управлению вредоносной программой.
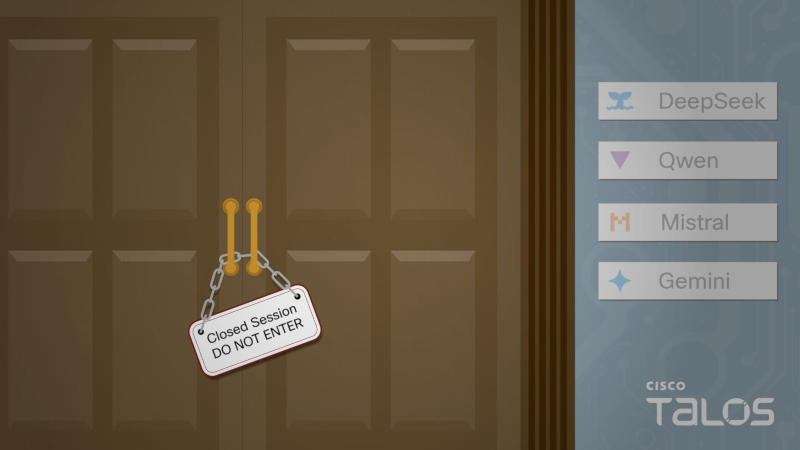
Специалисты по кибербезопасности компании Cisco Talos сообщили о нахождении вредоносной программы под названием CLOSEDQUORUM. Данный вирус после взлома системы на базе Windows обращается за дальнейшими указаниями к искусственному интеллекту четырех различных провайдеров: Google Gemini, DeepSeek, Alibaba Qwen и Mistral.
По словам экспертов, этот вирус не требует постоянного контроля со стороны человека после установки на компьютере жертвы. Это делает CLOSEDQUORUM первым известным вирусом для Windows, использующим такой метод управления. На данный момент случаи его использования зафиксированы не были, однако в бинарных файлах найдены элементы, которые связывают его разработчика с сообщениями на форумах, касающимися мошенничества с банковскими картами, опубликованными в 2025 году.
Вредоносная программа, написанная на языке Go, выбирает свои следующие действия с помощью голосования между моделями ИИ. Если возникает равенство голосов, приоритет отдается DeepSeek, за которым следуют Qwen, Mistral и Gemini. Такой подход устраняет зависимость от человеческого фактора, поскольку ИИ может продолжать операцию даже в отсутствие внимания со стороны операторов.
Модели ИИ получают набор возможных действий, среди которых могут быть команды для захвата дампа памяти процесса LSASS, кража паролей из браузеров и извлечение данных из криптовалютных кошельков. Вредоносный код внедряется в систему под видом легитимного процесса, а также обеспечивает его постоянное присутствие на зараженном устройстве.
Каждый клиент получает уникальную версию исполняемого файла с персонализированным Discord-вебхуком и API-ключами для ИИ-моделей. Утеченные данные передаются в Discord-канал оператора в зашифрованном виде с использованием алгоритма AES-256-GCM, при этом ключ шифрования обновляется ежедневно. Эксперты отмечают, что для выявления вторжений необходимо проводить анализ поведения приложений на компьютере, чтобы выявить обращения к ИИ-платформам и сопутствующие попытки доступа к дампу LSASS.
По материалам: 3dnews.ru