Google выявила уязвимость модема в смартфонах Pixel, приведшую к кибератакам
Компания Google подтвердила, что уязвимость в модеме смартфонов Pixel позволила злоумышленникам провести атаки на устройства. Уязвимость, зарегистрированная как CVE-2026-58704, уже была устранена.
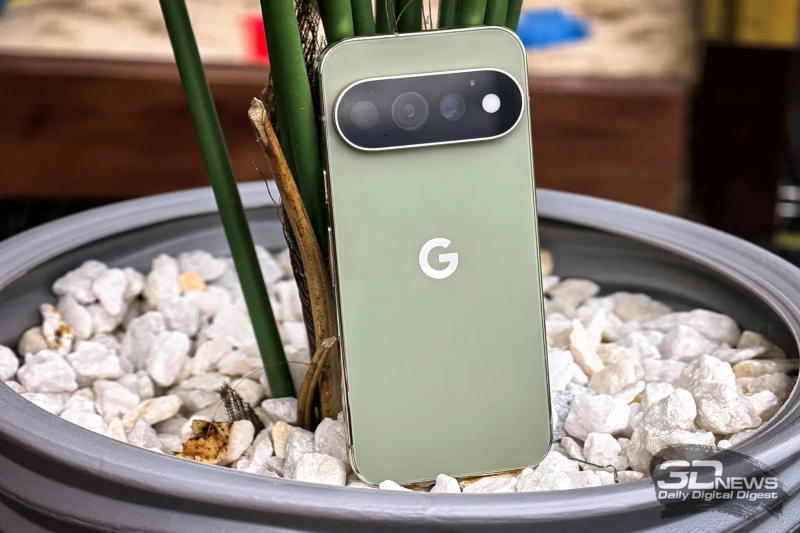
Google сообщила о том, что злоумышленники использовали уязвимость в программном обеспечении модема смартфонов Pixel для проведения серии целенаправленных кибератак. Данная уязвимость, получившая номер CVE-2026-58704, была исправлена.
Проблема связана с компонентом модема, который отвечает за интернет-соединение. Эксплуатируя уязвимость, злоумышленники могли выходить за пределы изолированной среды модема, получая доступ к другим данным на устройстве и осуществляя атаки с повышением привилегий.
Важно отметить, что уязвимость могла быть использована без какого-либо участия со стороны владельцев смартфонов, что делало жертвы атаки незащищенными. В Google не уточнили, кто именно мог эксплуатировать данную уязвимость, однако подобные методы часто применяются разработчиками шпионского ПО и поставщиками средств слежки.
По материалам: 3dnews.ru